
「自分の情報は自分で守って」
この言葉を聞いて、思わずスマホを持つ手が止まりました。
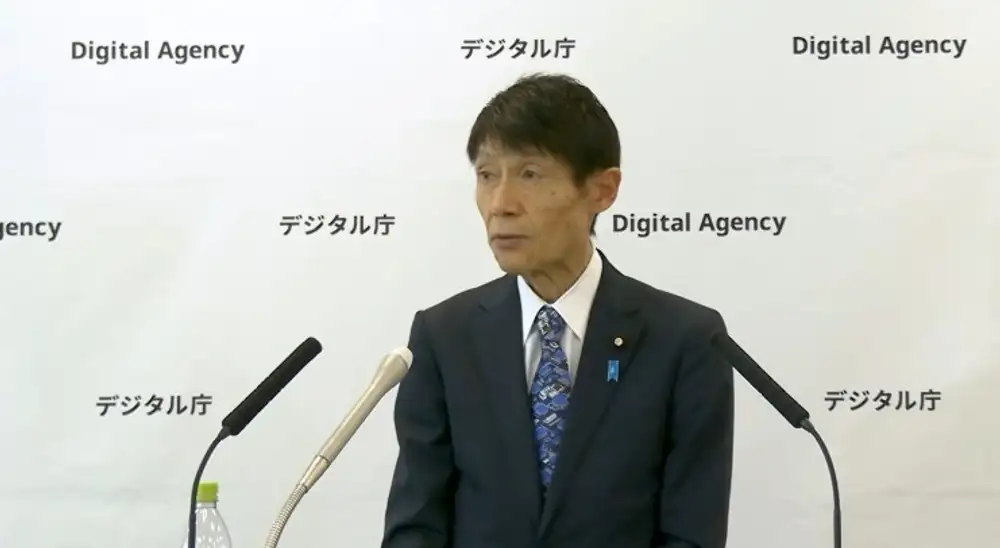
10月6日の記者会見で、古川俊治デジタル大臣が国民に3つのサイバー対策を呼びかけました。
☆パスワードの使い回しをやめること。
☆多要素認証を設定すること。
☆怪しいメールやSNSに気をつけること。
どれも正しいです。まったくその通り。でも、なぜか胸のあたりがざわざわしてスッキリしない。
この1か月で何が起きていたのか
まず、ここ最近の流出をふり返ってみます。数字を並べるだけで、ちょっとゾッとするほどです。
いちばん大きかったのはカーシェアの「タイムズカー」。
9月28日、不正アクセスで最大660万件の個人情報が流出したと発表しました。そのうち約160万件は、運転免許証の画像などの本人確認書類です。公共料金の請求書や学生証の画像まで含まれていました。
10月5日には大和証券も発表しています。
問い合わせ管理に使う外部の委託先が不正アクセスを受けました。約22万件の情報が漏れたおそれがあり、およそ11万人分の口座番号まで含まれているそうです。
冷凍食品大手のニチレイも、7月のサイバー攻撃で約5万件の個人情報の流出を確認しました。
さらに驚いたのは、デジタル庁自身です。
デジタル庁が運用する「ガバメントソリューションサービス」に不正アクセスがあり、約24.6万件の情報が漏れた可能性があると、9月11日に公表されました。原因はVPN機器のぜい弱性。
不審なアクセスを見つけたのは6月25日で、侵入がわかったのは7月9日です。公表まで、2か月ほどかかっています。
一般の人の情報は含まれていないとのこと。とはいえ、国のデジタルの司令塔が攻撃を受けていたわけです。
正しいことでも「順番」がある
公平にお伝えしておきたいこともあります。会見をきちんと見た人によると、大臣は企業側にも基本的な安全対策の徹底を求め、政府として被害企業や各省庁と連携すると話していたそうです。「自分で守って」の部分だけが、ひとり歩きしているのかもしれません。
それに、流出したIDとパスワードを使って、別のサービスに不正ログインする手口があります。これは個人の対策で防げる部分が大きいです。大臣の言うことは間違っていない。わたしもそう思います。
それでもやっぱり引っかかる。
タイムズカーの被害にあった人は、何も悪いことをしていません。会社を信じて、免許証の画像を預けただけです。
テレビ朝日の報道では、40代の男性が朝いちばんに免許センターへ電話して、再発行を頼んだそうです。窓口では、前に並んでいた人も「タイムズの情報が漏洩しまして」と話していたとか。想像するだけで胸がきゅっとなります。
しかも専門家は、再発行しても悪用のリスクは「ほとんど減らない」と話しています。本人確認をする会社の多くが、そこまで細かく見ていないからだそうです。
盗まれたデータはダークウェブで売られ、闇バイトなどの「トクリュウ」が詐欺に使うおそれもあります。パスワードを変えても、免許証の顔写真と番号は変えられません。
ここが、いちばん大切なところ。個人の努力ではどうにもならない部分です。
多要素認証と言われてもピンとこない高齢者はたくさんいます。不安なときに「自分で気をつけて」と言われたら、突き放されたように感じてしまうかもしれません。国民がいま聞きたいのは、もっと別の言葉だったはず。
本当に求めたいのは「漏らさない仕組み」
サイバー攻撃は、もう企業だけの問題ではありません。国の安全保障そのものです。
AIの広がりで、攻撃はますます巧妙になっています。攻める側の技術が、守る側より何歩も先を行っているのが現実です。
だからこそ政府には、もっと大きな枠組みを期待します。委託先も含めたセキュリティ基準の強化や監査。
流出したときの補償のルール。免許証の番号をすぐに変えられるような制度の見直しも必要だと思います。
信用情報機関のJICCには相談が殺到し、アプリでの受付が一時止まったそうです。
国民はもう、自分にできることを必死に探しています。
古川大臣は9月17日に就任したばかりで、サイバー安全保障の担当も兼ねています。高市政権のもとで、ぜひ「国民に頼る」前に「国が守る」姿を見せてほしいです。
守ってほしいのは、わたしたちの暮らしそのもの。
注意を呼びかける言葉の前に、まずは安心を届ける言葉を聞かせてほしい。わたしは、そう願っています。